Introducción al Cifrado AES: El Estándar de Cifrado Avanzado
Desde el año 2001, el cifrado AES (Advanced Encryption Standard) es el estándar global indiscutible para la protección de datos confidenciales. Surgido a finales de los noventa para reemplazar al ya vulnerable DES (Data Encryption Standard), este algoritmo supuso la consolidación de la criptografía de clave simétrica moderna. A diferencia de los cifrados clásicos de sustitución o flujo, AES opera sobre bloques de datos de tamaño fijo mediante múltiples rondas de transformaciones matemáticas complejas (sustitución, permutación y mezcla lineal), destruyendo cualquier patrón estructural en la información y resistiendo el análisis criptográfico más avanzado hasta la fecha.
Origen y Contexto Histórico
Originalmente conocido como Rijndael, el algoritmo fue diseñado en 1998 por los criptógrafos belgas Joan Daemen y Vincent Rijmen. Su creación fue la respuesta directa a la convocatoria pública emitida en 1997 por el Instituto Nacional de Estándares y Tecnología de los EE. UU. (NIST), que buscaba un nuevo algoritmo estándar para proteger la información gubernamental sensible durante el siglo XXI.
Tras un riguroso proceso de evaluación internacional de 5 años que analizó la seguridad, la eficiencia computacional y la flexibilidad de 15 propuestas rivales, Rijndael fue seleccionado como el ganador indiscutible. En noviembre de 2001, el NIST lo oficializó bajo la norma FIPS PUB 197 como AES. Desde entonces, AES ha superado más de dos décadas de análisis criptoanalítico exhaustivo sin que se haya descubierto ningún ataque práctico que comprometa su núcleo matemático, convirtiéndose en el pilar de la seguridad en Internet, comunicaciones militares y sistemas financieros.
¿Cómo Funciona? (Fundamentos y Lógica)
El principio operativo de AES se basa en una red de sustitución-permutación (SPN) orientada a bytes. El algoritmo procesa un bloque de datos plano de 128 bits (organizado en una matriz de $4 \times 4$ bytes llamada State) a lo largo de un número determinado de rondas ($N_r$), según la longitud de la clave utilizada (128, 192 o 256 bits).
Matemáticamente, cada ronda de AES (excepto la última) transforma la matriz de estado S mediante cuatro operaciones consecutivas en el cuerpo finito GF(28):
Donde:
- SubBytes aplica una sustitución no lineal byte a byte mediante una S-Box fija.
- ShiftRows desplaza cíclicamente las filas del estado para proveer difusión horizontal.
- MixColumns mezcla de forma lineal las columnas del estado para proveer difusión vertical.
- AddRoundKey combina mediante XOR (⊕) el estado con la subclave Kr generada por el Key Schedule.
Ejemplo práctico guiado:
Si deseamos cifrar un bloque de datos utilizando AES-128 (clave de 128 bits y 10 rondas de transformación):
1. Organización del estado: El texto en claro de 16 bytes se acomoda en la matriz $4 \times 4$ inicial ($S_0$).
2. Ronda Inicial (Ronda 0): Se aplica una operación $S_0 \oplus K_0$ directa (AddRoundKey) utilizando la clave original.
3. Rondas Intermedias (Rondas 1 a 9): Se ejecuta la secuencia iterativa completa:
– SubBytes: Cada byte se reemplaza de forma no lineal (resistencia contra criptoanálisis lineal/diferencial).
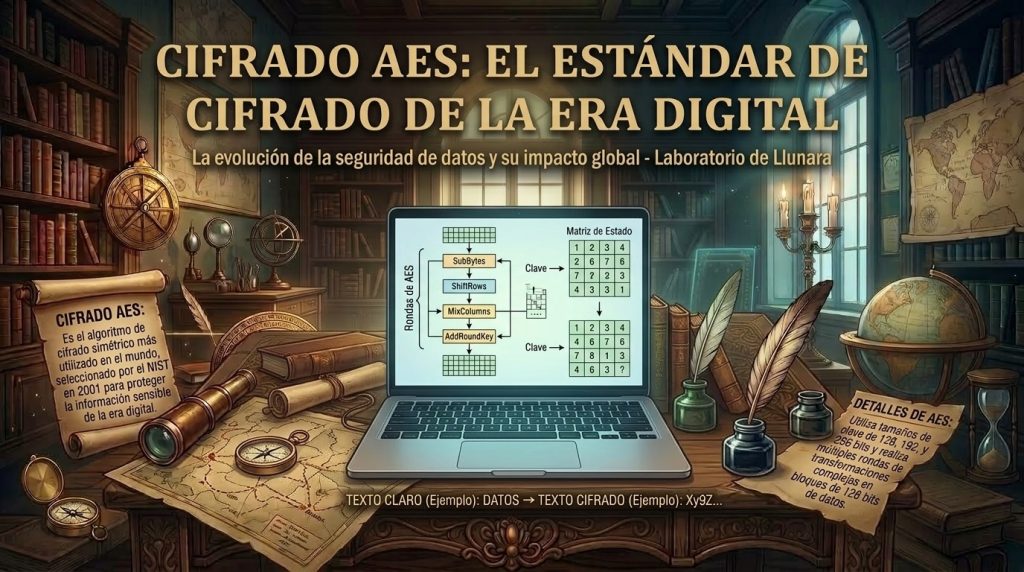
– ShiftRows: La fila 0 no se mueve, la fila 1 se desplaza 1 byte a la izquierda, la fila 2 desplaza 2 y la fila 3 desplaza 3.
– MixColumns: Cada columna se multiplica por una matriz fija sobre $GF(2^8)$, mezclando sus 4 bytes.
– AddRoundKey: Se aplica un XOR con la subclave $K_r$ correspondiente a la ronda actual.
4. Ronda Final (Ronda 10): Se ejecutan SubBytes, ShiftRows y AddRoundKey (se omite MixColumns).
5. El resultado final es una bloque de 16 bytes completamente aleatorizado de ciphertext.
Diagrama Visual del Proceso
Diagrama del Proceso: Red de Sustitución-Permutación (AES)
Características Principales, Ventajas y Vulnerabilidades
Características principales:
- Estructura de Bloques Fijos: Opera siempre sobre un tamaño de bloque de 128 bits (16 bytes), con claves seleccionables de 128, 192 o 256 bits.
- Transformación por Rondas: Número variable de rondas ($10$, $12$ o $14$) según el tamaño de clave escogido para garantizar la máxima difusión.
- Modos de Operación Versátiles: Puede combinarse con distintos modos de bloque como CBC, CTR o GCM (este último aporta autenticación y cifrado autenticado AAD).
Ventajas modernas:
- Rendimiento extremadamente alto tanto en soporte hardware (aceleración mediante instrucciones AES-NI en procesadores modernos) como en ejecuciones software.
- Resistencia matemática comprobada contra el criptoanálisis diferencial, lineal y ataques de canal lateral a nivel teórico de diseño.
Vulnerabilidades y criptoanálisis:
- Ataques de Canal Lateral (Side-Channel Attacks): Aunque la matemática pura de AES no ha sido rota, implementaciones descuidadas pueden filtrar claves mediante el análisis de consumo eléctrico, patrones de tiempo de caché o emisiones electromagnéticas.
- Implementaciones y Modos Inseguros (Modo ECB): El uso de AES en modo Electronic Codebook (ECB) conserva patrones visuales y estructurales del texto claro en la salida cifrada, haciendo imprescindible el uso de IVs (Vectores de Inicialización) y modos como CBC o GCM.
- Impacto de la Cómputo Cuántico: El algoritmo de Grover reduce a la mitad el nivel de seguridad efectivo de las claves simétricas frente a ordenadores cuánticos; debido a esto, la variante **AES-256** se considera el estándar seguro *Post-Cuántico* (ofreciendo 128 bits reales de seguridad cuántica).
Experimenta en Vivo
CIFRADO AES (ADVANCED ENCRYPTION STANDARD)
Experimenta con claves de 128/256 bits, analiza la matriz State por rondas y comprueba el efecto avalancha de tus mensajes en tiempo real.
- NIST (2001): FIPS PUB 197: Advanced Encryption Standard (AES). National Institute of Standards and Technology. Especificación oficial del estándar y sus transformaciones algebraicas.
- Joan Daemen y Vincent Rijmen (2002): The Design of Rijndael: AES – The Advanced Encryption Standard. Springer. Documentación completa escrita por los propios autores del algoritmo sobre la teoría de bloques y cuerpos finitos.
- William Stallings (2017): Cryptography and Network Security: Principles and Practice. Pearson. Análisis pedagógico detallado sobre la estructura SPN, la S-Box y las matrices de MixColumns en AES.